Επιλέξτε έλεγχο που απαντά στο ερώτημα ασφάλειάς σας
Περιγράψτε τα κρίσιμα συστήματα, τι έχει αλλάξει και ποια απόφαση χρειάζεται να λάβετε. Συμφωνούμε μέθοδο, πρόσβαση, εξαιρέσεις και κριτήρια επαλήθευσης πριν από την έναρξη.
- Έλεγχος ρυθμίσεων και πρόσβασης
- Εξετάζουμε συμφωνημένους ρόλους, ρυθμίσεις, έκθεση και μηχανισμούς ανάκτησης σε σχέση με τον προβλεπόμενο σχεδιασμό. Εντοπίζουμε ελλείψεις και λανθασμένες ρυθμίσεις μέτρων ασφάλειας.
- Αξιολόγηση ευπαθειών
- Εντοπίζουμε και επαληθεύουμε αδυναμίες στα συμφωνημένα συστήματα. Καταγράφουμε τεκμήρια, επηρεαζόμενες εκδόσεις ή ρυθμίσεις, κίνδυνο και ελέγχους ψευδώς θετικών ευρημάτων.
- Δοκιμή διείσδυσης
- Εξετάζουμε ρητά εξουσιοδοτημένες διαδρομές επίθεσης και αποδεικνύουμε την επίπτωσή τους με συμφωνημένους κανόνες. Πρόκειται για ξεχωριστή μέθοδο, όχι για την προεπιλεγμένη απάντηση σε κάθε ερώτημα αξιολόγησης.
Η παράδοση συνδέει κάθε εύρημα με τεκμήρια, επηρεαζόμενα συστήματα, επιχειρησιακή επίπτωση και υπεύθυνο αποκατάστασης. Το σχέδιο διαχωρίζει επείγουσες διορθώσεις από επόμενες εργασίες· ο επανέλεγχος περιλαμβάνεται εφόσον συμφωνηθεί ρητά.
Η TRUST-IT παρέχει ελέγχους διείσδυσης δικτύων, αξιολόγηση διαδικτυακών εφαρμογών, ανάλυση ευπαθειών, κοινωνική μηχανική, αξιολόγηση αρχιτεκτονικής και έλεγχο πηγαίου κώδικα. Οι ειδικοί χρησιμοποιούν σύγχρονες τεχνικές επίθεσης μέσα σε εξουσιοδοτημένο πεδίο, ώστε να εντοπίζουν εκμεταλλεύσιμες αδυναμίες και πιθανές διαδρομές προς κρίσιμα ή ευαίσθητα δεδομένα. Η ανεξάρτητη αξιολόγηση του μοντέλου ασφάλειας προσφέρει αντικειμενική εικόνα των πραγματικών αναγκών και προτεραιοτήτων.
Έλεγχοι διείσδυσης υποδομών
Αξιολογούμε την αποτελεσματικότητα των μέτρων που προστατεύουν την υποδομή. Η ομάδα εφαρμόζει εργαλεία και μεθόδους ελέγχου δικτύων και συστημάτων για να εξετάσει πιθανή πρόσβαση σε εμπιστευτικά δεδομένα και κρίσιμους πόρους.
- Έλεγχοι δικτύου
- Έλεγχοι VoIP
- Έλεγχοι ασύρματων δικτύων
- Έλεγχοι διαδικτυακών εφαρμογών
Οι υπηρεσίες παρέχονται επιτόπου ή απομακρυσμένα, με προσέγγιση black box, white box ή crystal box. Η μεθοδολογία εξετάζει οργανωμένα το συμφωνημένο περιβάλλον, από τα γενικά στοιχεία έως τις επιμέρους λεπτομέρειες.
Αξιολόγηση κοινωνικής μηχανικής
Η κοινωνική μηχανική επιδιώκει αποκάλυψη εμπιστευτικών πληροφοριών με μη τεχνικά μέσα, ώστε να αποκτηθεί πρόσβαση σε συστήματα ή δεδομένα. Ένας εξουσιοδοτημένος έλεγχος παρέχει στοιχεία για την αποτελεσματικότητα ευαισθητοποίησης, εκπαίδευσης και διαδικασιών.
Η αξιολόγηση αναδεικνύει αδυναμίες που δεν αντιμετωπίζονται μόνο με firewalls ή συστήματα πρόληψης εισβολών. Τα ευρήματα τροφοδοτούν στοχευμένη εκπαίδευση για συγκεκριμένες ανάγκες.
Τα σενάρια μπορούν να αφορούν εσωτερικούς και εξωτερικούς συνεργάτες. Η εργασία αποτυπώνει τον ανθρώπινο παράγοντα μέσα στο συμφωνημένο πλαίσιο εξουσιοδότησης και χειρισμού αποτελεσμάτων.
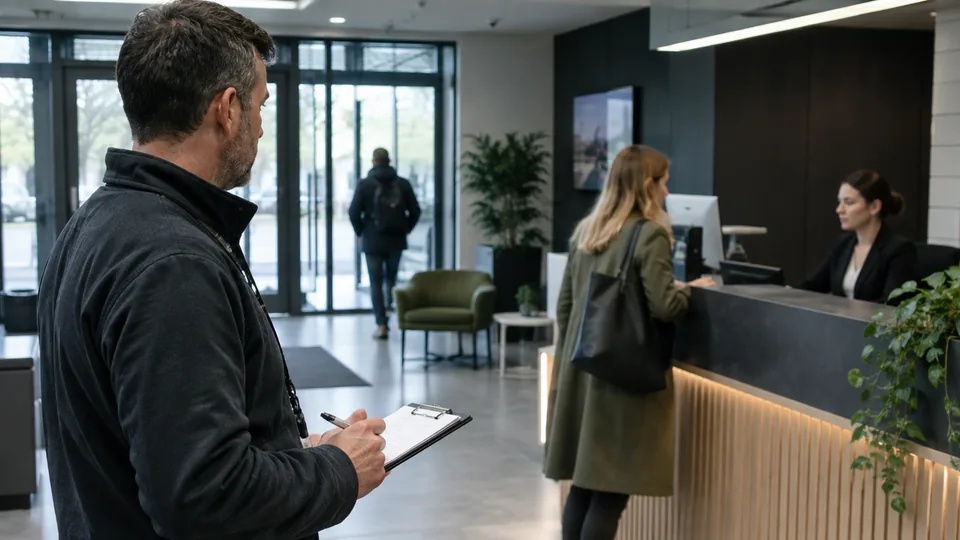
Αξιολογητής ασφάλειας που παρατηρεί εξουσιοδοτημένη άσκηση πρόσβασης σε υποδοχή. Έλεγχος πηγαίου κώδικα
Οι σύμβουλοι εξετάζουν λεπτομερώς τον κώδικα για αδυναμίες που θα μπορούσαν να επιτρέψουν έλεγχο εφαρμογής, άρνηση υπηρεσίας ή περαιτέρω πρόσβαση στο δίκτυο. Η συνολική κατανόηση της εφαρμογής βοηθά στον εντοπισμό σημείων έκθεσης που δεν φαίνονται από εξωτερικές δοκιμές.
Η χειροκίνητη ανάλυση υποστηρίζεται από εργαλεία ως πρόσθετα επίπεδα ελέγχου. Προηγείται αξιολόγηση αρχιτεκτονικής για εξοικείωση με την τεχνολογία και εστίαση στα πιο κρίσιμα σημεία. Η δημοσιευμένη τεχνική εμπειρία περιλαμβάνει C, C++, C#, Java, CFML, AJAX, Python, Perl, Fortran, COBOL και PHP, πλαίσια J2EE και .NET και πλατφόρμες Win32 και UNIX.
- Περιορισμός ψευδών ευρημάτων άλλων μεθόδων ελέγχου
- Εντοπισμός και διόρθωση αδυναμιών πριν από εκμετάλλευση
- Περιορισμός κόστους διορθώσεων στην ανάπτυξη
- Κατανόηση της ωριμότητας του κύκλου ανάπτυξης λογισμικού
Αξιολόγηση και σάρωση ευπαθειών
Εντοπίζουμε αδυναμίες στη λειτουργία και διαχείριση υποδομών IT που μπορούν να οδηγήσουν σε μη εξουσιοδοτημένη πρόσβαση. Η συστηματική σάρωση αναδεικνύει και προβλήματα που είχαν θεωρηθεί χαμηλής σημασίας, προσφέροντας ελεγχόμενη, επαναλήψιμη ανάλυση συστημάτων και συσκευών.
Διενεργούμε περιοδικούς ελέγχους και αναλυτικές αναφορές για εντοπισμό και αποκατάσταση ευάλωτων συστημάτων. Υποστηρίζουμε επίσης οργανισμούς που αναπτύσσουν εσωτερική δυνατότητα σάρωσης, με επιλογή προϊόντων, τεχνική καθοδήγηση, υποστήριξη και εκπαίδευση προσωπικού.
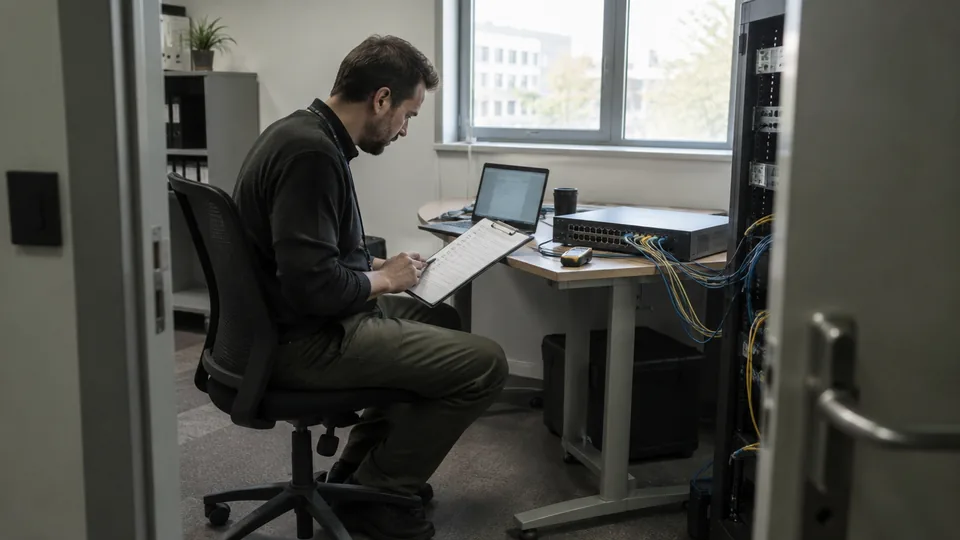
Ελεγκτής δικτύου που εξετάζει λίστα αποκατάστασης δίπλα σε εξοπλισμό δοκιμών. Αξιολόγηση ασφάλειας δικτύων
Συνδυάζουμε επαγγελματική εμπειρία, πρακτικές του κλάδου και σχετικές κανονιστικές απαιτήσεις. Η μεθοδολογία προσαρμόζεται στον οργανισμό και εξετάζει φυσικά, τεχνολογικά και λειτουργικά μέτρα, αποτιμώντας έκθεση σε επιθέσεις, κακόβουλο λογισμικό και άλλες απειλές.
Το πεδίο μπορεί να περιλαμβάνει εσωτερική και εξωτερική αξιολόγηση, firewalls και περίμετρο, IPSec και SSL VPN, ασύρματα δίκτυα, βάσεις δεδομένων, κινητές συσκευές, OWA, τηλεφωνική πρόσβαση (war dialing), Citrix Gateway, dial-in RAS, φυσική ασφάλεια και ασφάλεια εξυπηρετητών ή άλλων συστημάτων. Κάθε τεχνική επιλέγεται βάσει της πραγματικής υποδομής και εξουσιοδότησης.
Επιλογή κατάλληλης αξιολόγησης ασφάλειας
Μια δημόσια εφαρμογή, ένα εσωτερικό δίκτυο και ένα περιβάλλον ταυτοτήτων cloud δημιουργούν διαφορετικά ερωτήματα. Συζητούμε τις σημαντικές ροές εργασίας και τον σκοπό του ελέγχου για να προτείνουμε τα κατάλληλα όρια αξιολόγησης. Ρόλοι χρηστών, συνδεδεμένα συστήματα και λειτουργικοί περιορισμοί καθορίζουν το έργο ακριβέστερα από μια απλή καταμέτρηση εξοπλισμού.
Το έργο πρέπει να δίνει ευρήματα που μπορούν να αντιμετωπίσουν οι τεχνικοί υπεύθυνοι και να ιεραρχήσει η διοίκηση. Κανόνες δοκιμών, αποδέκτες αναφορών και προσδοκίες επανελέγχου συμφωνούνται πριν από την έναρξη. Αν η ανησυχία αφορά ενεργό περιστατικό, μπορεί να προηγείται έργο απόκρισης και διαφύλαξης τεκμηρίων.