Ένας χρήσιμος έλεγχος συνδέει τα τεχνικά ευρήματα με επιχειρησιακές αποφάσεις. Ορίστε ερωτήματα, τεκμήρια και διαδικασία διόρθωσης πριν από τις δοκιμές.
Ξεκινήστε από το επιχειρησιακό ερώτημα
Καταγράψτε υπηρεσίες των οποίων η διακοπή είναι κρίσιμη και δεδομένα ή εγκρίσεις που ενδιαφέρουν έναν επιτιθέμενο. Ο έλεγχος δημόσιας εφαρμογής απαντά σε διαφορετικά ερωτήματα από την εσωτερική αξιολόγηση ταυτοτήτων. Προσδιορίστε υπευθύνους συστημάτων, εξαρτήσεις τρίτων και αποφάσεις που πρέπει να υποστηρίζει η αναφορά. Συμφωνήστε ρητά τις εξαιρέσεις ώστε ένα μη ελεγμένο σύστημα να μην θεωρηθεί ασφαλές.
Επιλέξτε συμπληρωματικές μεθόδους
Η αξιολόγηση ευπαθειών εντοπίζει γνωστές εκθέσεις σε συγκεκριμένη απογραφή πόρων. Το penetration testing εξετάζει αν επιλεγμένες αδυναμίες αξιοποιούνται εντός εξουσιοδοτημένων κανόνων. Ο έλεγχος πηγαίου κώδικα μπορεί να αναδείξει προβλήματα λογικής και ορίων εμπιστοσύνης που δεν αποδεικνύονται με εξωτερική σάρωση. Επιλέξτε μεθόδους βάσει του ερωτήματος κινδύνου. Ακόμη και ο συνδυασμός τους αφήνει κενά όταν δεν υπάρχει συνεκτικό πεδίο.
Ζητήστε τεκμηρίωση και ασφαλή εκτέλεση
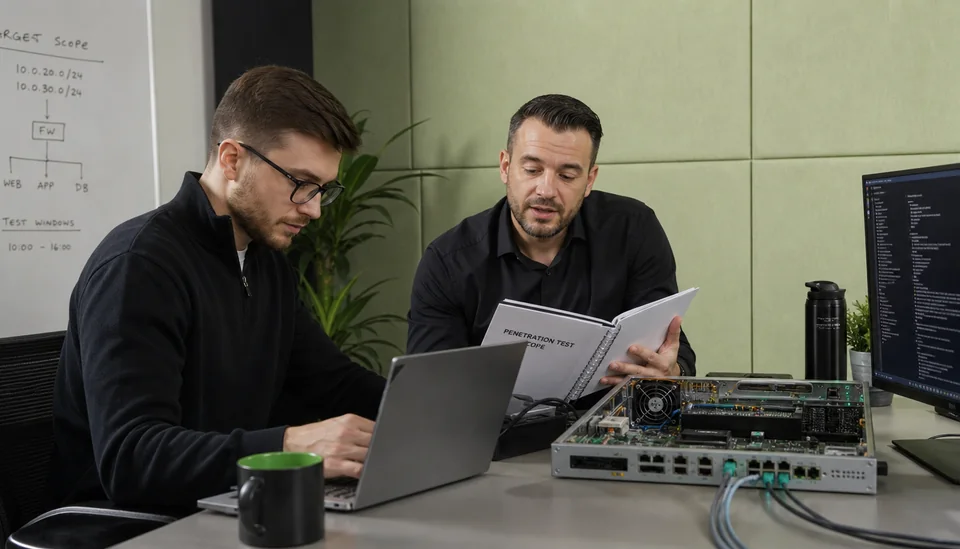
Ορίστε χρονικά παράθυρα, λογαριασμούς δοκιμών, απαγορευμένες ενέργειες, επαφές κλιμάκωσης και διαδικασία διακοπής. Κάθε εύρημα χρειάζεται επηρεαζόμενους πόρους, προϋποθέσεις, επαναλήψιμα τεκμήρια και ρεαλιστική περιγραφή συνεπειών. Παραδώστε ευαίσθητο υλικό σε ελεγχόμενα κανάλια. Διαχωρίστε επιβεβαιωμένα ευρήματα από υποθέσεις και εξηγήστε περιορισμούς πρόσβασης ή κάλυψης.
Αναθέστε διορθώσεις και επαληθεύστε το αποτέλεσμα
Ορίστε υπεύθυνο, προθεσμία και κριτήριο αποδοχής για κάθε εύρημα. Δώστε προτεραιότητα σε εκτεθειμένες και εκμεταλλεύσιμες αδυναμίες κρίσιμων υπηρεσιών αντί για χαμηλής σημασίας αποτελέσματα σαρωτών. Επανελέγξτε τις διορθώσεις και καταγράψτε τον υπολειπόμενο κίνδυνο. Η TRUST-IT μπορεί να σχεδιάσει και να εκτελέσει την αξιολόγηση και να υποστηρίξει το σχέδιο διόρθωσης μαζί με την τεχνική σας ομάδα.